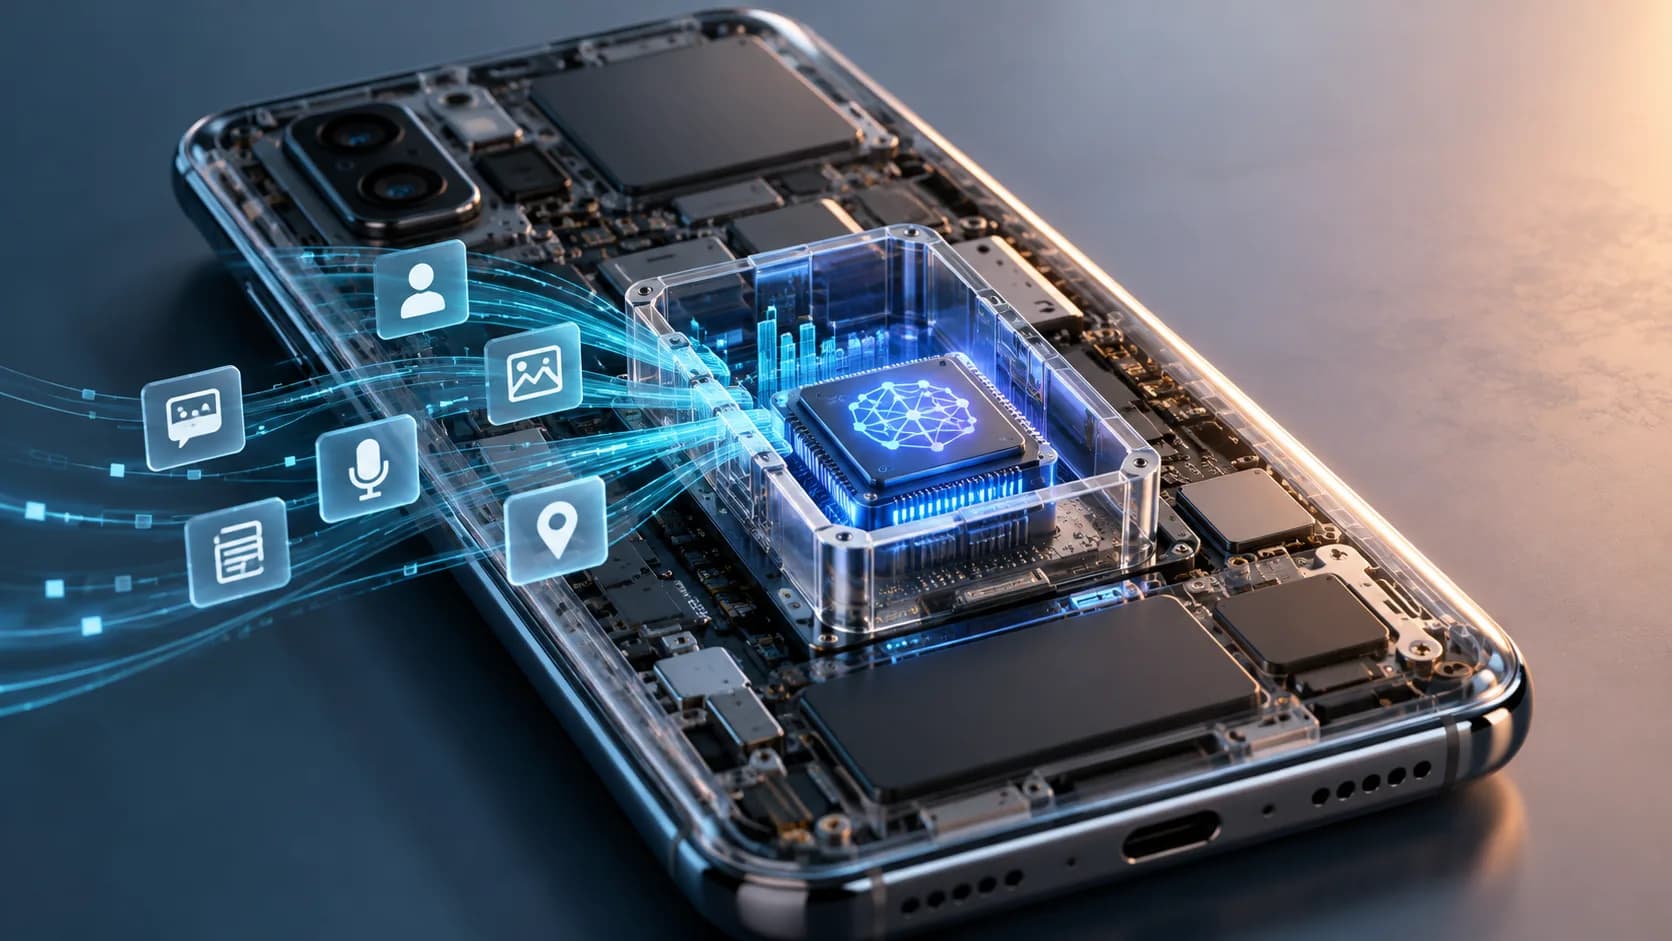
O Google apresentou o Android AISeal, uma nova arquitetura de segurança criada para isolar dados pessoais usados por recursos de inteligência artificial diretamente no celular. A tecnologia combina virtualização e isolamento por hardware para separar informações sensíveis do restante do sistema Android.
A ideia é preparar o Android para uma geração de assistentes e agentes capazes de usar mais contexto pessoal — como mensagens, e-mails, agenda e informações de diferentes aplicativos — sem deixar todo esse conjunto de dados exposto ao sistema operacional principal.
O anúncio oficial do Google Security Blog foi publicado em 7 de outubro de 2026. O AISeal já começa pelo armazenamento protegido de contexto pessoal, enquanto etapas como executar modelos e agentes dentro do enclave ainda aparecem como expansão futura.
Android AISeal protege informações usadas por IA
O AISeal funciona como uma área protegida dentro do próprio aparelho. Em vez de deixar todos os dados usados por uma inteligência artificial acessíveis ao Android principal, a arquitetura cria um ambiente separado para guardar e, futuramente, processar parte desse contexto.
O Google descreve esse ambiente como um cofre seguro gerenciado centralmente e isolado por hardware. Na prática, ele é implementado por uma máquina virtual protegida, ou pVM.
A primeira etapa está voltada ao armazenamento de contexto pessoal. O Google afirma que essa base já está sendo implantada gradualmente no Android, mas não publicou uma lista universal de aparelhos que já possuem todos os recursos descritos.
O que é Android AISeal
AISeal é o nome dado pelo Google à arquitetura de enclave para experiências de inteligência artificial no dispositivo.
Um enclave é, de forma simplificada, uma região computacional isolada do restante do sistema. O objetivo é reduzir a quantidade de componentes que conseguem enxergar ou manipular informações sensíveis.
No Android, o AISeal é construído sobre o Android Virtualization Framework, o AVF, e o hypervisor protected Kernel Virtual Machine, o pKVM.
A documentação oficial do Android sobre AVF explica que o pKVM mantém a integridade do código executado e a confidencialidade dos ativos de uma máquina virtual protegida mesmo quando o Android hospedeiro ou outras máquinas virtuais são comprometidos.
Isso não significa segurança absoluta. Significa que a arquitetura foi projetada para criar uma fronteira mais forte entre o sistema principal e a área que contém dados sensíveis.
Por que a IA precisa de uma área protegida
Assistentes tradicionais costumavam receber uma pergunta relativamente isolada. A próxima geração de IA no celular tende a usar muito mais contexto para antecipar tarefas e agir em nome do usuário.
Esse contexto pode incluir:
compromissos do calendário;
mensagens;
e-mails;
informações de diferentes aplicativos;
preferências;
histórico de interações;
dados usados por agentes e modelos locais.
Quanto maior a quantidade de contexto centralizado, maior também é o impacto potencial de uma falha de segurança. O AISeal tenta colocar uma barreira adicional entre dados pessoais, inteligência artificial e o sistema operacional.
É uma abordagem diferente de outra mudança recente de segurança do Android. A DEVM já explicou as novas regras de verificação de desenvolvedores e instalação de aplicativos no Brasil. A verificação tenta aumentar a rastreabilidade de quem distribui apps; o AISeal protege outro ponto: o contexto sensível usado pela IA dentro do aparelho.
Como o AISeal funciona
O funcionamento pode ser entendido em quatro camadas:
AVF: fornece a infraestrutura de virtualização do Android;
pKVM: atua como hypervisor e ajuda a manter a máquina virtual protegida separada do sistema hospedeiro;
pVM: é a máquina virtual protegida onde ficam cargas sensíveis;
isolamento por hardware: cria uma fronteira mais forte do que depender apenas das permissões tradicionais de aplicativos.
O Google afirma que o ambiente é multi-tenant, ou seja, diferentes serviços de IA podem compartilhar o mesmo cofre protegido mantendo controles internos de acesso entre eles.
A intenção é permitir que componentes autorizados cooperem sem expor automaticamente o conteúdo bruto para o Android principal.
O que fica dentro do AISeal
O anúncio do Google separa o projeto em três grupos principais.
Banco de dados protegido
A primeira base do AISeal é o armazenamento local criptografado de contexto pessoal. O Google usa o AppSearch como implementação de referência, mas afirma que a arquitetura pode trabalhar também com outros bancos, inclusive soluções de fabricantes.
Inferência de IA no aparelho
O projeto foi desenhado para levar futuramente a execução de modelos para dentro da máquina virtual protegida. O Google cita integrações futuras com o AICore.
Isso deve ser tratado como roadmap. O anúncio não diz que toda inferência de IA no Android já ocorre dentro do AISeal.
Agentes de IA
Outro objetivo é permitir que agentes combinem contexto privado com modelos locais para executar tarefas sem precisar expor todos os dados brutos ao sistema principal.
Esse tipo de isolamento ganha importância conforme agentes recebem mais capacidade operacional. Em outro contexto, a DEVM já mostrou como um teste de segurança com um agente Gemini ultrapassou os limites previstos do ambiente. O episódio não envolve AISeal, mas ilustra por que contenção, permissões e fronteiras de execução são relevantes para sistemas capazes de agir.
Um exemplo simples de como o AISeal pode ser usado
Imagine que um assistente no Android conheça seus compromissos, e-mails, mensagens e outras informações pessoais autorizadas.
Ao perguntar “o que tenho marcado para amanhã?”, o sistema poderia consultar os dados necessários dentro da área protegida, executar a operação permitida e devolver apenas a resposta final ao Android principal.
O objetivo do AISeal é reduzir a necessidade de expor todo o conjunto de dados pessoais usado para produzir aquela resposta.
Esse exemplo representa a arquitetura descrita pelo Google. Não significa que esse fluxo exato já esteja disponível em todos os celulares ou aplicativos Android.
O que acontece se o Android for comprometido
Esse é um dos pontos centrais do anúncio.
O Google afirma que o AISeal foi projetado para manter dados pessoais criptograficamente isolados mesmo diante de um comprometimento completo do sistema operacional hospedeiro.
Em termos simples, invadir o Android principal não significaria automaticamente obter acesso ao conteúdo armazenado dentro da máquina virtual protegida.
Essa afirmação descreve o objetivo arquitetural da tecnologia. Ela não deve ser interpretada como garantia de que nenhum ataque futuro conseguirá explorar o sistema ou algum componente da cadeia de hardware e software.
AISeal funciona sem internet?
O AISeal foi projetado em torno de IA e dados processados no próprio aparelho, mas isso não significa que toda experiência baseada nele será necessariamente 100% offline.
A fase atual prioriza contexto local protegido. Para o futuro, o Google prevê uma extensão para nuvem confidencial, criando processamento híbrido entre o aparelho, a máquina virtual protegida e servidores confidenciais do fabricante.
Portanto, um recurso que utiliza AISeal pode combinar processamento local e remoto dependendo da implementação. O anúncio não permite afirmar que todo dado usado por IA ficará exclusivamente no celular.
Gemini vai usar AISeal?
O anúncio específico de 7 de outubro não afirma que todos os recursos do Gemini já utilizam AISeal.
O Google relaciona a arquitetura à evolução de experiências personalizadas de IA no Android e, em materiais anteriores de segurança do Android 17, colocou AISeal dentro da estratégia mais ampla de proteção para recursos de inteligência artificial.
Mesmo assim, não é correto escrever que “todos os dados do Gemini agora ficam dentro do AISeal”. A adoção depende da integração de cada recurso, do aparelho e da implementação do fabricante.
Quais celulares terão AISeal
O Google não publicou uma lista definitiva de smartphones compatíveis.
A disponibilidade depende de vários fatores:
versão do Android;
suporte ao AVF e ao pKVM;
chipset;
fabricante do aparelho;
integração específica do recurso.
O Google cita duas frentes de hardware já em andamento.
A MediaTek confirmou suporte ao AISeal baseado em pKVM no Dimensity 9600 Pro.
O Google também informa que chipsets Snapdragon deverão oferecer suporte à arquitetura por meio do AVF à medida que a implementação avançar no ecossistema.
Isso não significa que qualquer celular com Snapdragon ou MediaTek tenha AISeal automaticamente. O próprio Google diz que continua trabalhando com fabricantes de dispositivos para colocar as capacidades em uso.
O que muda para quem usa Android
No curto prazo, provavelmente pouca coisa muda visualmente para a maioria das pessoas. O AISeal é uma camada de infraestrutura e não foi apresentado como uma opção simples que o usuário ativa em Configurações.
O impacto fica mais importante conforme assistentes e agentes passam a conhecer mais contexto pessoal. A arquitetura oferece uma forma de armazenar e futuramente processar esse contexto em uma área isolada do Android principal.
Para o usuário, a pergunta prática passa a ser menos “qual botão ativa o AISeal?” e mais “quais recursos do meu aparelho realmente usam essa proteção?”. Essa resposta dependerá dos anúncios de cada fabricante e serviço.
O que ainda falta acontecer
O Google apresenta quatro expansões importantes que ainda não devem ser tratadas como disponibilidade universal:
inferência dentro do enclave: executar modelos diretamente na pVM;
agentes autônomos dentro do enclave: manter contexto e execução sensível no ambiente protegido;
acesso direto à NPU: criar uma ligação privada entre a pVM e a unidade de processamento neural;
nuvem confidencial: permitir inferência híbrida protegida entre aparelho e servidores do fabricante.
O Google também precisa ampliar a colaboração com fabricantes de chips e de celulares para que a arquitetura chegue a mais aparelhos.
Por isso, esta página deve ser atualizada conforme Qualcomm, MediaTek, Google e fabricantes Android anunciarem suporte concreto em novos dispositivos.