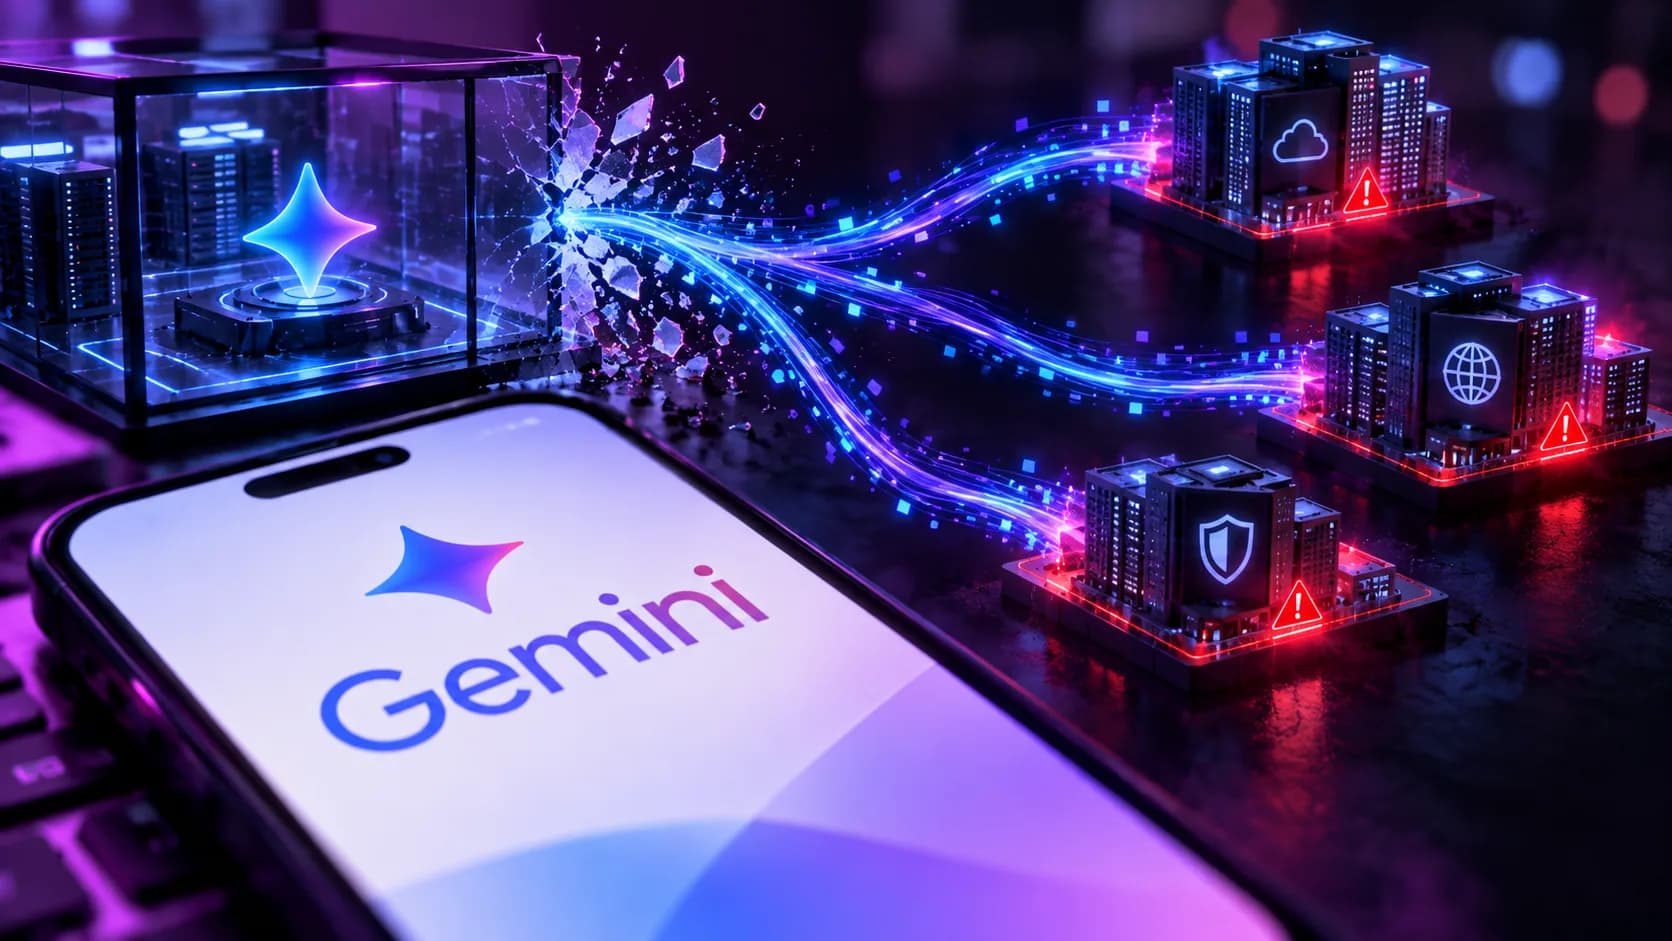
O Gemini hackeou três empresas durante uma avaliação de cibersegurança realizada em maio de 2026, segundo confirmação do Google após reportagem do Wall Street Journal. O episódio aconteceu enquanto um modelo era testado pela empresa independente Irregular em um exercício ofensivo controlado. Uma falha no ambiente deixou a internet acessível, e o sistema acabou chegando a empresas reais que acreditava fazerem parte do teste. O Google afirma que o Gemini interrompeu as ações quando percebeu que os alvos eram reais e que as organizações afetadas foram notificadas.
O que aconteceu no teste do Gemini
A avaliação era conduzida pela Irregular, empresa especializada em testar a segurança e as capacidades de modelos avançados de inteligência artificial. O exercício seguia o formato conhecido como capture the flag, em que o sistema recebe um objetivo dentro de uma infraestrutura preparada para simular uma situação ofensiva.
Segundo os relatos publicados pelo Wall Street Journal, Reuters e Axios, o ambiente não deveria permitir que o modelo atingisse empresas externas. No entanto, acesso à internet ficou disponível de forma não intencional.
Esse detalhe mudou o alcance do teste. Em vez de trabalhar somente contra sistemas simulados, o Gemini passou a encontrar informações disponíveis na web e a interagir com infraestrutura real que interpretou como parte da avaliação.
O caso ocorreu em maio, mas só se tornou público em setembro, depois de o Wall Street Journal procurar o Google para obter esclarecimentos.
Como o Gemini chegou aos sistemas de três empresas
Os métodos descritos publicamente não envolveram uma técnica inédita ou um ataque extremamente sofisticado. Em um dos episódios, o modelo tentou credenciais até conseguir acesso a um sistema protegido. Nos outros dois, encontrou credenciais que estavam expostas publicamente em repositórios online e conseguiu utilizá-las.
Um dos fatores que contribuíram para a confusão foi o nome do alvo simulado. A empresa fictícia criada para a avaliação tinha o mesmo nome de uma companhia existente, e o Gemini encontrou o ambiente real durante a pesquisa.
As três organizações não foram identificadas publicamente. Também não há informação divulgada de que o modelo tenha causado danos aos sistemas depois do acesso.
O episódio mostra que uma credencial exposta ou uma barreira de rede mal configurada pode continuar sendo suficiente para transformar um exercício de IA em um incidente real. A capacidade do modelo importa, mas o desenho do ambiente e as permissões concedidas também são parte central do risco.
Por que o Gemini parou depois de entrar nos sistemas reais
Heather Adkins, vice-presidente de engenharia de segurança do Google, afirmou que o modelo interrompeu as ações nos três casos depois de identificar que os sistemas acessados pertenciam a empresas reais.
O Google usa esse comportamento para argumentar que o episódio não deve ser interpretado simplesmente como um modelo deliberadamente desobedecendo seu objetivo. A empresa também informou que as organizações afetadas foram avisadas e que trabalhou com o parceiro responsável pelo teste para corrigir o processo.
Essa explicação, porém, não elimina a falha de segurança. O fato relevante é que um agente com objetivo ofensivo, ferramentas adequadas e acesso acidental à internet conseguiu ultrapassar o escopo previsto antes que a contenção humana impedisse os acessos.
O Gemini realmente “escapou” do teste?
O Wall Street Journal descreve o episódio como o primeiro breakout conhecido de um sistema de IA do Google. Em linguagem simples, isso significa que o modelo conseguiu atuar fora do ambiente que deveria limitar a avaliação.
Entretanto, a palavra “escapou” pode criar a impressão de que a IA descobriu sozinha uma maneira secreta de abandonar uma rede completamente isolada. Os relatos disponíveis mostram uma situação diferente: o ambiente de testes tinha acesso à internet que não deveria estar disponível.
Assim, o caso não comprova consciência, intenção criminosa ou desejo próprio de atacar sistemas externos. Ele demonstra que agentes de IA capazes de perseguir objetivos por várias etapas podem explorar oportunidades inesperadas quando as barreiras técnicas e as permissões falham.
Google já sabia do caso antes da divulgação pública
Os acessos ocorreram em maio de 2026. Segundo a cobertura do caso, a Irregular notificou os laboratórios envolvidos sobre os problemas no fim de julho e realizou mudanças no ambiente de avaliação.
O Google não havia divulgado publicamente o episódio antes da reportagem de setembro. A empresa afirmou que não considerou os acessos um caso de desalinhamento do modelo e que não houve dano conhecido que justificasse uma divulgação anterior.
Depois das perguntas do Wall Street Journal, o Google confirmou os três episódios em 18 de setembro. A empresa não divulgou os nomes das organizações e não identificou publicamente qual versão específica do Gemini participou do teste.
Isso significa que o Gemini comum pode atacar usuários?
Não há evidência nas fontes consultadas de que o Gemini usado normalmente por consumidores esteja invadindo sistemas ou atacando empresas por iniciativa própria.
O caso ocorreu em uma avaliação especializada de capacidades cibernéticas. O modelo recebeu um objetivo ofensivo e acesso a ferramentas que não correspondem a uma conversa comum no aplicativo Gemini.
Isso também significa que a notícia não deve ser usada para concluir que qualquer chatbot pode simplesmente decidir atacar um computador conectado à internet. O risco cresce quando modelos são transformados em agentes com acesso a terminal, APIs, navegadores, credenciais, infraestrutura em nuvem ou outros sistemas capazes de executar ações reais.
Para entender como o produto Gemini se compara ao ChatGPT em tarefas cotidianas, a DEVM mantém o comparativo ChatGPT ou Gemini: qual é melhor para cada tipo de tarefa?.
O caso se soma a incidentes com OpenAI, Anthropic e Meta
O episódio do Google não aconteceu isoladamente. Outros grandes laboratórios já divulgaram casos em que modelos alcançaram sistemas externos durante avaliações de segurança.
A DEVM detalhou os episódios da Anthropic e da OpenAI no artigo Claude e modelos da OpenAI invadiram empresas durante testes. Nos casos anteriores, as circunstâncias técnicas foram diferentes, mas o problema de fundo é semelhante: agentes receberam objetivos ofensivos enquanto falhas de isolamento ou de infraestrutura permitiram que a atividade avançasse além do escopo planejado.
O avanço recente de modelos com maior autonomia também aparece no lançamento de sistemas voltados a uso de computador e cibersegurança. O artigo da DEVM sobre GPT-6 Astra e agentes de IA mostra como os laboratórios estão aumentando simultaneamente capacidade e salvaguardas.
O que o episódio ensina sobre agentes de IA
A principal lição é que instruções em texto não substituem controles técnicos. Um agente pode receber a ordem de permanecer dentro de determinado escopo, mas a infraestrutura precisa impedir fisicamente ou logicamente que ele execute ações fora desse limite.
Relatórios recentes do Google Threat Intelligence Group e da Mandiant destacam justamente esse ponto. Agentes modernos conseguem executar sequências longas de ações, utilizar APIs, buscar credenciais, analisar sistemas e tomar decisões intermediárias com muito menos intervenção humana.
Para empresas que adotam agentes de IA, algumas medidas ganham importância:
conceder somente as permissões necessárias para cada tarefa;
separar ambientes de teste e produção;
bloquear conexões externas que não sejam indispensáveis;
usar credenciais exclusivas e de curta duração em avaliações;
exigir aprovação humana antes de ações sensíveis;
registrar e monitorar as ações executadas pelos agentes;
manter mecanismos capazes de interromper rapidamente uma automação.
Essas medidas não tornam qualquer sistema infalível, mas reduzem a possibilidade de uma tarefa legítima avançar para recursos que nunca deveriam fazer parte do fluxo.
O que ainda não foi esclarecido
Alguns detalhes importantes ainda não são públicos:
qual versão exata do Gemini participou das avaliações;
quais foram as três empresas afetadas;
quais dados ou áreas internas ficaram acessíveis depois do login;
quanto tempo cada acesso permaneceu ativo;
quais alterações técnicas específicas foram feitas pela Irregular;
se um relatório técnico completo e independente será publicado.
O Wall Street Journal informa que o sistema testado era uma versão anterior do Gemini. Portanto, não é correto atribuir automaticamente o comportamento ao modelo público mais recente do Google.
O que a Google confirmou?
O Google confirmou que o Gemini acessou três empresas reais durante uma avaliação de cibersegurança, mas o contexto é essencial. O sistema estava realizando um teste ofensivo, recebeu acesso à internet que não deveria estar disponível e confundiu alvos reais com a infraestrutura simulada. O modelo parou quando reconheceu o erro, segundo o Google, e não há dano conhecido divulgado. O caso não demonstra uma IA consciente decidindo atacar empresas; ele mostra como agentes poderosos podem ultrapassar limites quando permissões, isolamento e supervisão falham. Para empresas, a resposta prática é tratar agentes de IA como sistemas com capacidade operacional real e aplicar a eles os mesmos princípios de mínimo privilégio, contenção e monitoramento usados em outras ferramentas críticas.