REVISADO EM 04/11/2026: a verificação de desenvolvedores Android vigora no Brasil desde 30/09/2026 em sete lojas participantes, incluindo Google Play, Galaxy Store e GetApps, em aparelhos certificados. Identifica quem registra o aplicativo; não proíbe todos os APKs.
APKs e lojas alternativas continuam possíveis: a primeira fase não aplica a mesma exigência regional a download direto e lojas não participantes; há um fluxo avançado para instalar apps não verificados. O ADB permanece permitido para desenvolvimento. FAQ oficial. Expansão global prevista para 2027.
Novo boletim de segurança: publicado em 02/11, inclui vulnerabilidades críticas como CVE-2026-58868 (execução remota de código). O nível 2026-11-05 ou posterior cobre todos os itens do boletim, sujeito à atualização do fabricante. Identidade do desenvolvedor e Play Protect são camadas distintas. Boletim oficial.
Versões do Android: a FAQ técnica menciona Android 7+, enquanto ajuda ao consumidor indica Android 8+. As páginas oficiais divergem; confira a certificação e as atualizações em seu dispositivo.
Quais lojas entraram na nova regra no Brasil?
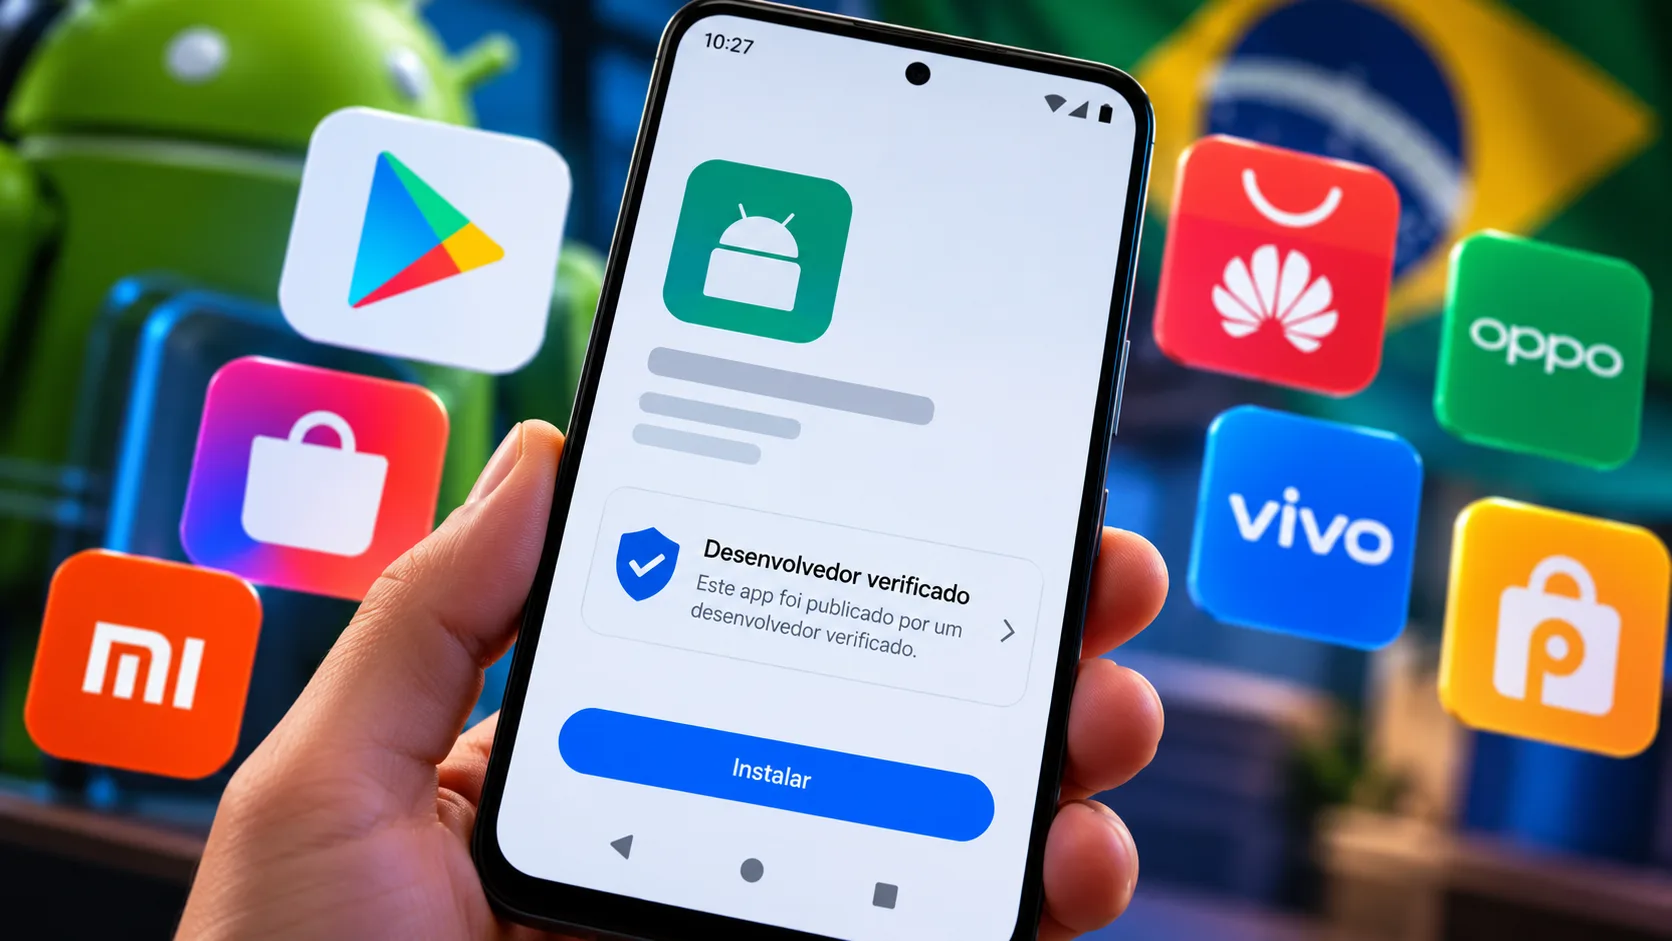
A aplicação inicial envolve sete ecossistemas de distribuição:
| Empresa | Loja |
|---|---|
| Google Play | |
| Samsung | Galaxy Store |
| Xiaomi | GetApps |
| Honor | HONOR App Market |
| OPPO/OPlus | OPPO App Market |
| Vivo | V-Appstore |
| Transsion | Palm Store |
Essas são as lojas explicitamente listadas pelo Android para a fase iniciada em 30 de setembro no Brasil, Indonésia, Singapura e Tailândia.
Para a maioria das pessoas que instala aplicativos conhecidos por essas lojas, a experiência tende a continuar igual. O próprio Google afirma que a maioria dos usuários deverá baixar apps já registrados por desenvolvedores verificados.
O que é a verificação de desenvolvedor Android?
O novo sistema liga um aplicativo Android a uma pessoa ou organização identificável.
Para uma distribuição completa, o desenvolvedor precisa confirmar sua identidade e registrar os nomes dos pacotes dos aplicativos, vinculando-os também às respectivas chaves de assinatura.
A ideia é dificultar um comportamento comum em campanhas maliciosas: um desenvolvedor anônimo publica um app perigoso, é removido e reaparece posteriormente usando outra identidade ou outro canal.
A verificação não afirma que determinado aplicativo é seguro ou que seu conteúdo foi aprovado. Ela identifica quem está por trás da distribuição e cria um vínculo verificável entre desenvolvedor, pacote e chave de assinatura.
Mesmo com essa camada adicional, o usuário ainda precisa verificar a procedência do download. A DEVM mantém um guia explicando como saber se um link é falso antes de clicar, cuidado especialmente importante quando um APK é oferecido fora de uma loja conhecida.
O que acontece com um app que não foi registrado?
Nas lojas que fazem parte da fase brasileira, apps que deveriam estar registrados mas não cumprirem os requisitos podem deixar de ser instalados normalmente em dispositivos Android certificados.
No Google Play, a regra é ainda mais direta: a documentação do Play Console informa que todos os pacotes precisam estar registrados e que apps não registrados podem ser removidos da loja.
O Google afirma que 99% dos apps disponíveis no Google Play já foram registrados automaticamente, principalmente porque o Play já possuía grande parte das informações necessárias sobre identidade e assinatura dos desenvolvedores.
Ainda é possível instalar APK no Android?
Sim.
Segundo a documentação oficial, a regra específica que entrou em vigor em 30 de setembro de 2026 não se aplica ainda ao sideload direto de um APK nem a lojas que estão fora da lista inicial de participantes.
Portanto, baixar um APK diretamente de um site e instalá-lo manualmente não passou automaticamente a exigir que o desenvolvedor esteja verificado por causa da etapa de setembro.
Isso não torna qualquer APK seguro. Arquivos distribuídos por páginas falsas, anúncios enganosos ou mensagens podem continuar sendo usados em golpes. Além de conferir o domínio, desconfie de instruções urgentes para instalar apps fora das lojas oficiais, comportamento semelhante ao explorado no golpe do falso suporte.
O Android pretende ampliar o sistema globalmente em 2027, quando a verificação passará a ter alcance maior sobre apps instalados em dispositivos Android certificados.
Revisão de 04/11: a exceção de setembro para downloads diretos ou lojas não participantes não garante a instalação de qualquer APK. O Google Play Protect pode bloquear apps nocivos, e permissões e outras verificações de segurança continuam vigentes. Não desative as proteções por pressão. Ajuda do Google.
O Android vai acabar com o sideload?
Não é o que a documentação atual determina.
O Google afirma que desenvolvedores poderão continuar distribuindo aplicativos por diferentes canais, incluindo sites próprios e lojas alternativas.
Também existe um fluxo avançado para usuários que desejam instalar software de desenvolvedores não verificados.
Nesse modo, o usuário precisa reconhecer os riscos e passar por proteções adicionais antes de permitir instalações de desenvolvedores não verificados. A documentação atual prevê inclusive uma espera de 24 horas para ativar esse fluxo, medida relacionada à proteção contra golpes de engenharia social.
Depois de configurado, o usuário pode permitir a instalação por um período determinado ou manter essa possibilidade habilitada, ainda recebendo avisos quando o app vier de um desenvolvedor não verificado.
Esse tipo de proteção segue a mesma lógica de dificultar decisões tomadas sob pressão. No Android, o WhatsApp também vem testando alertas locais contra mensagens suspeitas; a DEVM explicou como funciona o Scam Alert do WhatsApp no Android.
Atualizações de apps não registrados: o Google diz que apps desse tipo podem ser instalados ou atualizados pelo fluxo avançado habilitado ou ADB, na aplicação das regras. O fluxo inclui etapas contra coerção e espera; não é preciso manter as opções de desenvolvedor ativadas depois da configuração. FAQ oficial.
ADB continua funcionando?
Sim.
Para desenvolvedores, instalações realizadas pelo Android Debug Bridge, o ADB, continuam funcionando sem necessidade de verificação.
A documentação diz explicitamente que o mecanismo foi preservado para permitir desenvolvimento, testes e instalação de aplicativos que ainda não estão prontos para distribuição ao público.
O período de espera do fluxo avançado também não se aplica às instalações realizadas via ADB.
O que muda para quem publica só fora da Google Play?
O Google criou o Android Developer Console para desenvolvedores que distribuem aplicativos exclusivamente fora da Play Store.
Nesse console, é possível verificar a identidade e registrar os nomes de pacotes e chaves utilizadas para assinar os aplicativos.
Quem já distribui pelo Google Play pode utilizar o próprio Play Console para administrar tanto os apps publicados na loja quanto pacotes distribuídos por outros canais.
Para uma conta de distribuição completa no Android Developer Console, a documentação informa uma taxa de referência de US$ 25.
Como o processo envolve identidade e credenciais de conta, vale reforçar boas práticas de acesso. Se uma senha usada no ecossistema de desenvolvimento aparecer em um incidente, siga medidas como as descritas no guia da DEVM sobre o que fazer quando uma senha aparece em um vazamento.
E estudantes e desenvolvedores independentes?
O sistema possui uma alternativa específica para quem não pretende distribuir aplicativos em larga escala.
A chamada conta de distribuição limitada pode ser usada por estudantes, professores, entusiastas e desenvolvedores independentes para registrar aplicativos e compartilhá-los com até 20 dispositivos autorizados.
Essa modalidade não possui custo financeiro e não exige apresentação de documento oficial de identidade. Ainda assim, exige uma Conta do Google, autenticação em duas etapas e outras informações básicas de cadastro.
Quem depende de autenticação reforçada também pode consultar o guia da DEVM sobre como recuperar uma conta com autenticação em dois fatores.
O que acontece com desenvolvedores de apps open source?
Projetos open source também podem registrar seus pacotes.
A documentação prevê o registro do nome do pacote e da chave correspondente. Para projetos que optem por permanecer sem registro, usuários que desejam instalar essas versões poderão utilizar o fluxo avançado destinado a desenvolvedores não verificados.
Isso é importante porque a nova política não equivale a exigir que todo projeto open source seja publicado na Play Store.
A verificação vale a partir de qual versão do Android?
A regra depende da certificação e dos Serviços do Google Play. A FAQ de desenvolvedores informa Android 7 ou mais recente, mas a ajuda ao usuário final cita Android 8 ou posterior. O Google mantém essas versões divergentes nas páginas oficiais consultadas em 04/11.
A abrangência pode depender do estado de certificação e componentes Google. Dispositivos AOSP ou não certificados podem seguir outro comportamento. Confira Google Play Store > Perfil > Configurações > Sobre > Certificação do Play Protect.
Verificação de desenvolvedor, nível de patch de segurança e Play Protect têm funções distintas. Identidade verificada não significa app necessariamente seguro.
O que muda para quem só usa Google Play ou Galaxy Store?
Para grande parte dos consumidores, muito pouco deve mudar visualmente.
Se o aplicativo estiver corretamente registrado e associado a um desenvolvedor verificado, a instalação continua como antes.
A mudança aparece principalmente nos bastidores, verificando se o pacote está associado à identidade e às chaves registradas do desenvolvedor.
Por que o Google criou essa verificação?
O Google afirma que o objetivo é dificultar golpes e campanhas de malware que dependem do anonimato e da possibilidade de reaparecer rapidamente depois que um aplicativo malicioso é identificado.
Ao vincular os pacotes a pessoas ou organizações verificadas, o Android passa a ter uma forma adicional de responsabilização e rastreabilidade.
Isso não elimina malware nem substitui cuidados básicos. Um desenvolvedor verificado ainda pode publicar software com problemas, e usuários continuam precisando observar permissões, procedência e comportamento dos aplicativos.
Essa lógica vale também fora do celular: softwares aparentemente legítimos podem ganhar componentes problemáticos. Para complementar, a DEVM explica como remover extensões suspeitas do navegador com segurança.
O que acontece em 2027?
A fase iniciada no Brasil é apenas a primeira etapa.
O Android informa que pretende expandir as proteções globalmente em 2027 e ampliar a capacidade de verificação para apps distribuídos por outras lojas e canais em dispositivos certificados.
Por isso, desenvolvedores que hoje distribuem APKs diretamente e ainda não são afetados pela regra de 30 de setembro devem acompanhar o programa.
Boletim de segurança Android de novembro de 2026: o que atualizar
Publicado em 02/11, o boletim do Android de novembro traz falhas críticas e altas, incluindo CVE-2026-58868 (RCE no Framework) e CVE-2026-58876 (RCE no System). O conjunto de versões afetadas varia de acordo com a CVE e o componente.
Patch de novembro: níveis 2026-11-01 e 2026-11-05. O Google indica 2026-11-05 ou posterior para cobrir todos os itens. A distribuição depende do fabricante; não implica que todas as marcas já atualizaram em 04/11.
Como conferir: Configurações > Segurança e privacidade > Sistema e atualizações, ou Sobre o telefone > Atualização de software. Verifique o patch do Android e as atualizações do sistema do Google Play. Faça backup e use pacotes oficiais. Guia do Android.
A divulgação de correções não comprova exploração ativa de uma falha específica sem outra evidência. O boletim de novembro é independente da verificação de desenvolvedor de setembro.
Google Play Protect é diferente da verificação do desenvolvedor
Verificação do desenvolvedor: associa o pacote a uma identidade verificada, não garante ausência de malware. Google Play Protect: analisa apps da Play Store e de outras fontes e pode alertar, bloquear, desativar ou remover software nocivo. Ajuda oficial.
Como checar: Google Play Store > Perfil > Play Protect. Em Configurações, mantenha Verificar apps com o Play Protect ativado. Melhorar a detecção de apps nocivos pode enviar amostras de apps desconhecidos ao Google, conforme preferências de privacidade.
Para APKs, confira origem, integridade, assinatura e permissões sensíveis. Não desative Play Protect a pedido de desconhecidos. Se o app for bloqueado, entenda o alerta antes de prosseguir.
Como instalar apps com mais segurança enquanto as regras mudam
Prefira lojas conhecidas e verifique quem publica o aplicativo.
Ao baixar APK diretamente, confirme domínio, origem e assinatura quando possível.
Desconfie de mensagens que exigem instalação urgente de um aplicativo para resolver um suposto problema.
Não entregue códigos de autenticação, senha ou acesso remoto a desconhecidos.
Revise permissões pedidas pelo aplicativo e remova softwares que apresentem comportamento inesperado.
Para famílias que compartilham aparelhos ou querem limitar riscos no celular, a DEVM também explica como funciona o controle parental do WhatsApp no Brasil.
Revisão de 04/11: mantenha o Google Play Protect ativado e leve a sério os alertas sobre APKs. Consulte também o boletim de novembro e atualize pelo fabricante.
Perguntas frequentes sobre APKs, verificação e segurança no Android
O Android bloqueou a instalação de APKs no Brasil?
Não de maneira geral. A fase iniciada em 30/09/2026 concentra-se nas sete lojas participantes. A instalação direta e lojas externas continuam possíveis nesta etapa, embora o Google Play Protect possa bloquear apps perigosos e o fluxo avançado possa ser exigido para desenvolvedores não verificados em cenários aplicáveis.
Quais lojas passaram a exigir desenvolvedor verificado no Brasil?
A fase inicial inclui Google Play, HONOR App Market, OPPO App Market, Samsung Galaxy Store, Palm Store, Vivo V-Appstore e Xiaomi GetApps.
A nova regra vale para qualquer celular Android?
Não. A medida se aplica a dispositivos Android certificados com serviços Google. Há divergência na documentação oficial: a FAQ técnica indica Android 7+, enquanto a ajuda ao consumidor informa Android 8+. Em 04/11/2026 as duas fontes ainda exibem versões diferentes.
Ainda é possível fazer sideload de aplicativos no Android?
Sim. O Android continua permitindo distribuição por diferentes canais. Na fase iniciada em setembro de 2026, o sideload direto não está sujeito à mesma aplicação das lojas participantes. Também existe um fluxo avançado para usuários que desejam instalar apps de desenvolvedores não verificados.
Instalar APK pelo ADB exige verificação de desenvolvedor?
Não. A documentação do Android informa que instalações feitas por ADB continuam funcionando sem exigir registro ou verificação, preservando o desenvolvimento e os testes de aplicativos.
O que muda para estudantes e desenvolvedores independentes?
Existe uma conta de distribuição limitada sem taxa e sem exigência de documento oficial, voltada a estudantes, professores, entusiastas e outros usos de pequena escala. Ela permite compartilhar apps com até 20 dispositivos autorizados.
O que acontece em 2027 com a verificação de apps Android?
O Android prevê ampliar a verificação globalmente em 2027 para apps instalados em dispositivos Android certificados e aumentar a cobertura sobre outras lojas e formas de distribuição.
Quais lojas alternativas são afetadas pela verificação Android em 2026?
Na primeira fase brasileira iniciada em 30/09/2026, as participantes são Google Play, HONOR App Market, OPPO App Market, Galaxy Store, Palm Store, Vivo V-Appstore e Xiaomi GetApps. Outras lojas independentes não estão sob essa aplicação regional inicial, mas a expansão está prevista para 2027.
O Google Play Protect protege apps APK de fora da Play Store?
Sim. Ele também verifica aplicativos instalados de outras fontes e pode alertar, bloquear, desativar ou remover apps maliciosos. Verificação de desenvolvedor e Play Protect são proteções diferentes.
Qual é o patch de segurança do Android de novembro de 2026?
O boletim oficial foi publicado em 02/11/2026, com níveis 2026-11-01 e 2026-11-05. O Google indica 2026-11-05 ou posterior para cobrir todos os itens; a chegada depende do fabricante e do aparelho.
Android 7 ou Android 8: a partir de qual versão vale a verificação?
Os documentos oficiais do Google divergem: a FAQ do Android Developers cita Android 7 ou superior, enquanto a página de ajuda ao consumidor cita Android 8 ou superior. O mecanismo depende da certificação e dos serviços Google; confirme no aparelho e acompanhe atualização das fontes.
Preciso desativar o Play Protect para instalar um APK?
Não é recomendável. O Play Protect ajuda a detectar apps potencialmente maliciosos, inclusive fora da Play Store. Se houver um bloqueio, examine a mensagem e confirme a procedência; não desative proteções por solicitação de desconhecidos.
O que mudou no Android e o que fazer em novembro
Desde 30 de setembro de 2026, o Brasil passou a fazer parte da primeira fase de aplicação da verificação de desenvolvedor Android.
A mudança exige registro adequado para apps distribuídos por Google Play, Galaxy Store, GetApps e outras lojas participantes em aparelhos Android certificados.
Isso não representa o fim do APK nem do sideload. Downloads diretos e lojas fora da lista inicial continuam fora dessa aplicação regional neste momento, e usuários avançados também contam com mecanismos específicos para instalar software não verificado.
A mudança mais ampla virá em 2027. Por isso, esta página deve continuar sendo atualizada conforme o Android ampliar a verificação para outras formas de instalação.
Continue na DEVM: como identificar links falsos; como funciona o golpe do falso suporte; Scam Alert do WhatsApp no Android; e o que fazer após vazamento de senha.
Revisado em 04/11: revise os aplicativos, mantenha Play Protect ativo e instale atualizações oficiais. O boletim de novembro, publicado em 02/11, indica patch 2026-11-05 ou posterior para todas as correções. Não representa proibição geral de APKs.